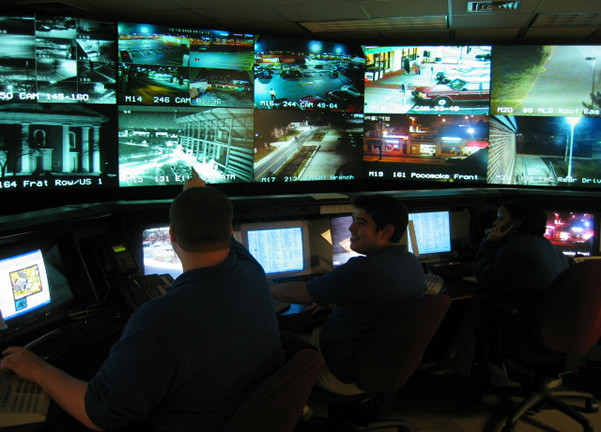
รายงาน CISA จากการประเมิน Red Team สององค์กรพบผลลัพธ์ที่ต่างกันอย่างชัดเจน: แห่งหนึ่งไม่สามารถตรวจจับกิจกรรมได้ ขณะที่อีกแห่งตรวจพบความพยายามเจาะระบบและแยกเครื่องที่ได้รับผลกระทบได้เร็ว
บทเรียนสำหรับทีมไอที
- ปรับแต่งระบบแจ้งเตือนเพื่อลด alert noise
- กำหนดเจ้าของระบบและขั้นตอน escalation ให้ชัด
- วางแผนรับมือบัญชีและ token บนคลาวด์ที่อาจถูกยึด
เครื่องมือที่ดีต้องมาพร้อมกระบวนการและอำนาจตัดสินใจของทีมป้องกัน
แหล่งข้อมูลหลัก: CISA Cybersecurity Advisory AA26-237A